Kata sandi sudah menjadi bagian dari kehidupan digital sehari-hari. Hampir setiap akun, mulai dari email, media sosial, marketplace, hingga layanan perbankan, membutuhkan cara untuk memastikan bahwa orang yang masuk memang pemilik akun tersebut. Karena itu, banyak orang berusaha membuat kata sandi yang panjang dan sulit ditebak. Langkah tersebut memang penting, tetapi keamanan akun sebenarnya tidak cukup hanya mengandalkan satu kata sandi.
Kenapa Keamanan Digital Tidak Cukup Mengandalkan Kata Sandi?
4 min read
Intinya Sih
- Kata sandi rentan dicuri melalui phishing dan kebocoran data; penggunaan ulang password di beberapa layanan memperluas risiko ketika satu akun terdampak.
- Autentikasi multifaktor menambah verifikasi setelah password, tetapi metode seperti OTP dan SMS masih dapat menjadi sasaran phishing.
- Passkey, password manager, password unik, serta kewaspadaan terhadap tautan mencurigakan membentuk perlindungan berlapis untuk keamanan akun.
This section summary was AI-assisted and reviewed by our editorial team.
Masalahnya, kata sandi tetap dapat dicuri atau diketahui orang lain melalui berbagai cara. NIST, atau National Institute of Standards and Technology, bahkan menjelaskan bahwa password pada dasarnya tidak tahan terhadap phishing, sehingga pengguna dianjurkan memanfaatkan lapisan keamanan tambahan. Lantas, kenapa keamanan digital tidak cukup mengandalkan kata sandi saja?
1. Kata sandi bisa dicuri lewat phishing
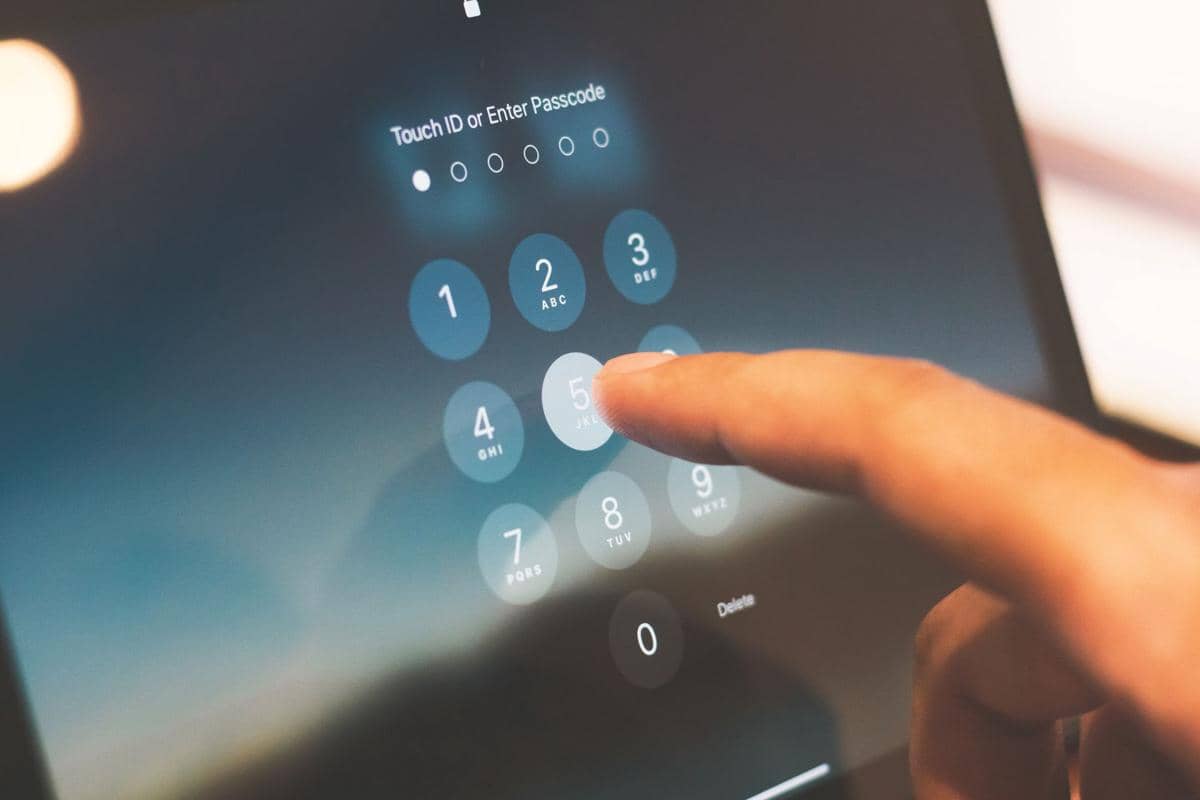
ilustrasi memasukkan sandi (pexels.com/indra projects) Salah satu ancaman terbesar terhadap kata sandi bukan selalu teknologi yang digunakan untuk menebaknya, melainkan pengguna yang tanpa sadar memberikannya kepada penipu. Phishing terjadi ketika seseorang menerima pesan atau email yang terlihat seperti berasal dari layanan yang dikenal. Pesan tersebut kemudian dapat mengarahkan pengguna ke situs palsu yang dibuat menyerupai situs asli dan meminta informasi login.
NIST menjelaskan bahwa phishing merupakan salah satu cara umum untuk mencuri password. Bahkan pengguna yang sudah berhati-hati pun dapat kesulitan membedakan situs palsu dari situs yang sebenarnya. FTC juga mengingatkan bahwa pesan phishing dapat dibuat seolah-olah berasal dari perusahaan atau layanan yang dipercaya dan mendorong pengguna untuk mengklik tautan atau memberikan informasi pribadi. Jadi, password yang sangat rumit sekalipun tidak banyak membantu jika pemiliknya memasukkannya ke situs palsu.
2. Kebocoran data bisa membuat password tidak lagi rahasia
ilustrasi cybersecurity (pexels.com/Pixabay) Ancaman terhadap akun juga dapat berasal dari kebocoran data. Ketika sebuah layanan mengalami pelanggaran keamanan, informasi akun pengguna berpotensi terekspos. Risikonya menjadi lebih besar jika seseorang menggunakan password yang sama pada beberapa layanan. Password yang diketahui dari satu sumber kemudian dapat dicoba pada akun lainnya.
FTC menyarankan agar pengguna tidak menggunakan username dan password yang sama di berbagai layanan. Jika sebuah password diketahui karena kebocoran, penggunaan ulang password tersebut pada akun lain dapat membuka risiko tambahan. Karena itu, keamanan digital bukan hanya tentang membuat satu password yang kuat, tetapi juga tentang membatasi dampak apabila salah satu akun mengalami masalah.
3. Autentikasi multifaktor menambahkan lapisan keamanan
ilustrasi sensor sidik jari pada ponsel (pexels.com/I'm Zion) Salah satu cara untuk memperkuat keamanan akun adalah menggunakan multi-factor authentication (MFA). Sistem ini meminta lebih dari satu bukti untuk memastikan identitas pengguna. Bentuknya bisa berupa sesuatu yang diketahui pengguna, seperti password atau PIN; sesuatu yang dimiliki, seperti perangkat atau security key; atau sesuatu yang melekat pada pengguna, seperti sidik jari atau pengenalan wajah.
Dengan MFA, seseorang yang berhasil mendapatkan password belum tentu bisa langsung masuk ke akun. Masih ada faktor kedua yang harus dilewati. FTC menjelaskan bahwa autentikasi dua faktor membuat akun lebih sulit diakses oleh penipu meskipun username dan password pengguna sudah berhasil mereka dapatkan. Meski demikian, perlu diperhatikan bahwa tidak semua metode MFA memiliki tingkat ketahanan yang sama terhadap phishing. NIST mencatat bahwa metode tertentu, termasuk kode OTP dan SMS, masih dapat menjadi sasaran phishing.
4. Passkey mulai menjadi alternatif untuk password
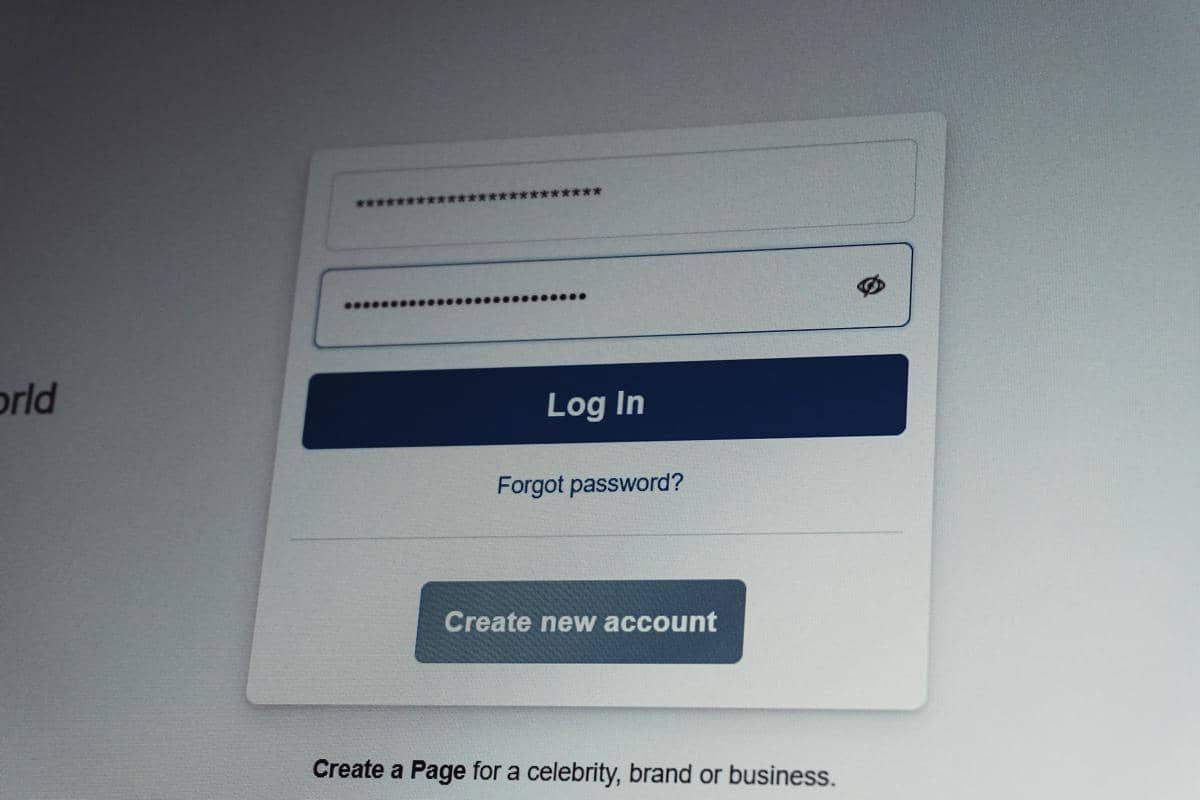
ilustrasi tampilan login (unsplash.com/Zulfugar Karimov) Perkembangan keamanan digital juga menghadirkan cara login yang tidak sepenuhnya bergantung pada password, salah satunya adalah passkey. Passkey menggunakan pasangan kunci kriptografis untuk membuktikan identitas pengguna. Dalam praktiknya, pengguna dapat melakukan login menggunakan mekanisme yang tersedia pada perangkat, seperti PIN atau biometrik.
NIST menjelaskan bahwa passkey memiliki keunggulan karena tidak perlu diingat seperti password dan dirancang agar lebih tahan terhadap phishing. Passkey juga dapat digunakan pada berbagai perangkat yang mendukung teknologi tersebut. Perkembangan ini menunjukkan bahwa masa depan keamanan digital tidak hanya berfokus pada pembuatan password yang semakin rumit. Sistem autentikasi juga mulai dirancang agar lebih sulit dimanfaatkan oleh penyerang sekaligus lebih praktis bagi pengguna.
5. Keamanan digital membutuhkan beberapa kebiasaan sekaligus
ilustrasi tampilan lockscreen (pexels.com/RDNE Stock project) Pada akhirnya, tidak ada satu langkah yang otomatis membuat seluruh aktivitas digital menjadi aman. Password yang kuat tetap penting, tetapi perlu didukung oleh kebiasaan keamanan lainnya. Pengguna dapat menggunakan password yang berbeda untuk akun penting, mengaktifkan MFA jika tersedia, mempertimbangkan passkey, menggunakan password manager, serta berhati-hati ketika menerima tautan atau permintaan login yang tidak terduga.
NIST juga merekomendasikan password manager sebagai cara untuk membuat dan menyimpan password yang kuat dan unik. Kebiasaan sederhana seperti tidak sembarangan mengklik tautan dan tidak memasukkan informasi login ke situs yang belum dipastikan keasliannya juga memiliki peran penting. FTC menyarankan pengguna untuk memeriksa pesan mencurigakan melalui saluran resmi yang diketahui benar, bukan melalui tautan atau nomor kontak yang diberikan dalam pesan tersebut.
Jadi, password sebenarnya belum sepenuhnya kehilangan fungsinya. Meski begitu, keamanan digital tidak cukup mengandalkan kata sandi atau password saja. Keamanan akun modern lebih menyerupai sistem berlapis, dengan password, MFA, passkey, perangkat, dan kebiasaan pengguna yang saling melengkapi.
Semakin banyak aktivitas yang dilakukan secara digital, semakin penting pula memahami bahwa menjaga akun bukan hanya soal membuat password yang sulit ditebak, tetapi juga memastikan ada perlindungan tambahan ketika salah satu lapisan keamanan gagal.
This article is written by our community writers and has been carefully reviewed by our editorial team. We strive to provide the most accurate and reliable information, ensuring high standards of quality, credibility, and trustworthiness.