- Bluetooth dan Wi-Fi, yang menjadi bagian dari sistem konektivitas kendaraan.
- Port diagnostik atau OBD, yang dapat terhubung dengan sistem elektronik kendaraan.
- Sistem ECU dan CAN bus, yang digunakan berbagai komponen kendaraan untuk saling berkomunikasi.
- Sistem over-the-air (OTA), yang memungkinkan produsen mengirim pembaruan perangkat lunak dari jarak jauh.
- Aplikasi smartphone, terutama pada mobil yang memungkinkan pemilik mengakses berbagai fungsi kendaraan melalui HP.
Bisakah Mobil Listrik Dihack? Ini Penjelasan dan Cara Mencegahnya!
4 min read

Intinya Sih
Mobil listrik dapat diretas karena fungsi kendaraan bergantung pada perangkat lunak, ECU, dan konektivitas; risikonya pernah dibuktikan peneliti pada Tesla Model S 2015 sebelum celah diperbaiki.
Jalur serangan dapat mencakup Bluetooth, Wi-Fi, port OBD, ECU, CAN bus, pembaruan OTA, serta aplikasi ponsel yang terhubung ke fungsi kendaraan.
Keamanan membutuhkan peran produsen dan pengguna: produsen memperkuat sistem serta menangani celah, sementara pengguna menjaga akun dan perangkat yang terhubung dengan mobil.
This section summary was AI-assisted and reviewed by our editorial team.
Bisakah mobil listrik dihack? Jawabannya, ya. Mobil listrik memang menawarkan teknologi yang semakin canggih, tetapi di balik berbagai fitur digital tersebut terdapat sistem perangkat lunak dan konektivitas yang juga perlu diamankan.
Berbeda dari mobil bensin yang lebih banyak mengandalkan sistem mekanis, mobil listrik modern terhubung dengan berbagai komponen elektronik dan jaringan. Mulai dari aplikasi di HP, koneksi internet, hingga sistem yang mengatur fungsi kendaraan.
Artinya, ancaman keamanan pada mobil listrik tidak hanya datang dari dunia fisik. Ada pula risiko serangan digital yang perlu diperhatikan.
Simak penjelasan berikut, untuk menjaga mobil listrikmu agar tidak dihack!
Table of Content
1. Kenapa mobil listrik bisa dihack?

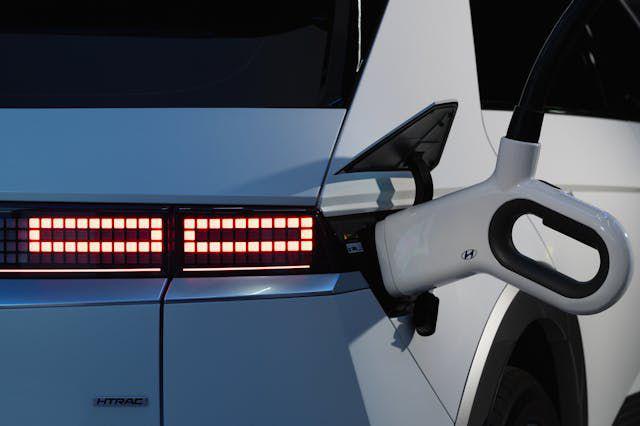
ilustrasi mobil listrik (unsplash.com/@chuttersnap) Mobil listrik pada dasarnya sudah jadi perangkat digital berukuran besar. Berbagai fungsi kendaraan dikendalikan oleh perangkat lunak dan Electronic Control Unit (ECU) yang saling terhubung.
Koneksi ini memang ngasih banyak kemudahan, tapi sekaligus membuka kemungkinan munculnya celah keamanan. Kalau seorang peretas berhasil masuk ke bagian tertentu dari sistem, ada kemungkinan dia bisa mengakses fungsi kendaraan yang terhubung dengan sistem tersebut.
Salah satu contoh yang cukup terkenal terjadi pada Tesla Model S tahun 2015. Peneliti keamanan siber berhasil menunjukkan bahwa sejumlah fungsi kendaraan, termasuk rem, pintu, dan layar sentuh, bisa dikendalikan dari jarak jauh lewat celah keamanan.
Tesla kemudian memperbaiki celah tersebut. Tapi, kejadian ini nunjukin bahwa keamanan digital memang jadi bagian penting dari teknologi kendaraan modern.
2. Dari mana hacker bisa masuk ke sistem mobil?

Tampilan pengaturan pada layar di dashboard tengah BYD Sealion 7. (IDN Times/Dheri Agriesta). Ada beberapa bagian yang berpotensi menjadi jalur serangan apabila tidak mendapatkan perlindungan yang memadai.
Beberapa di antaranya adalah:
Jadi, ancamannya tidak selalu harus datang dari seseorang yang berhasil masuk langsung ke kendaraan. Celah pada sistem yang terhubung dengan mobil juga bisa menjadi titik masuk.
3. Aplikasi HP juga bisa menjadi celah keamanan

ilustrasi menggunakan HP (unsplash.com/@jonasleupe) Banyak mobil listrik modern menawarkan aplikasi pendamping yang memungkinkan pemilik memantau atau mengendalikan kendaraan dari HP.
Fitur tersebut memang praktis. Pemilik bisa melakukan berbagai hal tanpa harus berada di dalam mobil, tergantung fitur yang disediakan oleh masing-masing produsen.
Namun, akun yang terhubung dengan kendaraan juga perlu diamankan. Jika akun pengguna berhasil diambil alih, peretas berpotensi mendapatkan akses terhadap fungsi kendaraan yang tersedia melalui aplikasi tersebut.
Karena itu, keamanan mobil listrik tidak hanya bergantung pada produsen. Penggunanya juga punya peran penting dalam menjaga akses ke kendaraan.
4. Produsen mobil juga punya peran besar

ilustrasi mobil Tesla (pexels.com/Makara Heng) Risiko peretasan tidak bisa sepenuhnya dibebankan kepada pemilik kendaraan. Produsen juga perlu memastikan sistem keamanan sudah diperhatikan sejak tahap pengembangan kendaraan.
Sejumlah produsen bahkan menggunakan program bug bounty, yaitu memberikan imbalan kepada peneliti keamanan yang menemukan dan melaporkan celah dalam sistem mereka. Tesla merupakan salah satu perusahaan yang menjalankan pendekatan tersebut.
Di sisi lain, sejumlah negara juga mulai mengembangkan standar keamanan siber untuk kendaraan. Tujuannya adalah memastikan kendaraan yang semakin terhubung dengan teknologi digital tetap memiliki perlindungan terhadap berbagai ancaman siber.
Mobil listrik memang bisa diretas. Namun, hal ini tidak berarti setiap mobil listrik mudah diambil alih oleh hacker.
Risikonya bergantung pada bagaimana sistem kendaraan dirancang, seberapa kuat perlindungan perangkat lunaknya, bagaimana produsen menangani celah keamanan, serta bagaimana pengguna menjaga akun dan perangkat yang terhubung dengan mobil.
Semakin banyak fungsi kendaraan yang terhubung dengan internet dan perangkat digital, semakin penting pula keamanan sibernya. Jadi, selain melihat jarak tempuh, fitur, dan performa, keamanan digital juga menjadi salah satu hal yang layak diperhatikan ketika menggunakan mobil listrik modern.