Jakarta, IDN Times - Transformasi digital telah membuat berbagai aktivitas perbankan semakin mudah dilakukan, mulai dari membuka rekening, melakukan transfer, hingga membayar kebutuhan sehari hari melalui mobile banking. Namun, semakin terhubungnya layanan keuangan digital juga membuka lebih banyak titik yang dapat menjadi sasaran serangan siber.
Ada 5,5 Miliar Cyber Attack, Perbankan Perlu Perkuat Ketahanan Digital
6 min read

Intinya Sih
- BSSN mencatat 5,5 miliar serangan siber sepanjang 2025 dan 1,52 miliar hingga 15 April 2026, menegaskan meningkatnya ancaman terhadap layanan perbankan digital.
- Biaya kebocoran data sektor keuangan di ASEAN mencapai rata-rata US$6,53 juta per insiden; AI memperkuat deepfake, phishing, malware, serta risiko pada ekosistem bank yang saling terhubung.
- Bank perlu memperkuat IAM, enkripsi, DevSecOps, dan deteksi berbasis AI secara proaktif; AI keamanan dapat mempercepat penanganan kebocoran hingga mengurangi biaya insiden.
This section summary was AI-assisted and reviewed by our editorial team.
Take a Deeper Reads
Mengendus Harumnya Bisnis Nilam Indonesia yang Terbang ke Luar Negeri
Read ArticleBadan Siber dan Sandi Negara (BSSN) mencatat 5,5 miliar serangan siber sepanjang 2025, meningkat 714 persen dibandingkan rata rata tahunan selama periode 2020 hingga 2024. Tingginya ancaman tersebut berlanjut pada 2026, dengan 1,52 miliar serangan siber tercatat pada 1 Januari hingga 15 April 2026.
Pada saat yang sama, biaya yang ditimbulkan akibat kebocoran data juga meningkat. IBM Cost of a Data Breach Report 2026 menemukan rata-rata biaya kebocoran data di ASEAN mencapai 4,12 juta dolar AS, naik 12 persen dari 3,67 juta dolar AS pada tahun sebelumnya. Sektor jasa keuangan mencatat biaya tertinggi di kawasan, yakni rata-rata 6,53 juta dolar AS per insiden.
Perkembangan artificial intelligence (AI) turut menambah kompleksitas lanskap ancaman tersebut. Secara global, serangan yang memanfaatkan AI dapat menambah rata-rata sekitar 1 juta dolar AS terhadap biaya sebuah insiden kebocoran data dibandingkan serangan pada umumnya.
“Dengan AI, pelaku ancaman dapat bergerak lebih cepat dan melancarkan serangan dalam skala yang lebih luas, sehingga organisasi harus mengeluarkan biaya lebih besar untuk mengidentifikasi dan menangani sistem yang terdampak,” jelas IBM Security Expert, Chris Hockings.
Pelaku ancaman kini dapat memanfaatkan AI untuk membuat deepfake, pesan phishing, perangkat lunak berbahaya, mengotomatisasi pemindaian kerentanan, hingga mempercepat pergerakan di dalam jaringan.
Berikut beberapa hal yang perlu diperhatikan industri perbankan dalam menghadapi perubahan lanskap ancaman tersebut.
1. AI membuat penyamaran dan phishing semakin sulit dikenali
IBM Security Expert, Chris Hockings (Dok. IBM) Secara global, deepfake berbasis AI dan serangan penyamaran mencakup 45 persen dari insiden berbasis AI. Pelaku ancaman dapat memanfaatkan suara dan video yang dihasilkan AI untuk menyamar sebagai eksekutif, pelanggan, maupun mitra bisnis.
Sementara itu, phishing yang dihasilkan AI mencakup 17 persen dari insiden berbasis AI. Teknologi tersebut memungkinkan pelaku membuat pesan yang semakin meyakinkan dan menyesuaikannya dengan calon korban untuk memperoleh kredensial akun, informasi autentikasi, maupun data sensitif lainnya.
Bagi sektor perbankan, kondisi tersebut membuat perlindungan identitas dan pengendalian akses semakin penting. Identity and Access Management (IAM) menjadi salah satu area yang telah lebih awal diinvestasikan oleh organisasi dengan waktu penanganan insiden yang lebih singkat dan biaya kebocoran data yang lebih rendah.
Ancaman berbasis AI juga tidak hanya menyasar manusia. AI dapat digunakan untuk menghasilkan malware, mengotomatisasi pemindaian kerentanan, mempercepat pergerakan pelaku di dalam jaringan, serta mengoptimalkan penyebaran ransomware.
2. Data bernilai tinggi dan ekosistem yang saling terhubung meningkatkan risiko perbankan
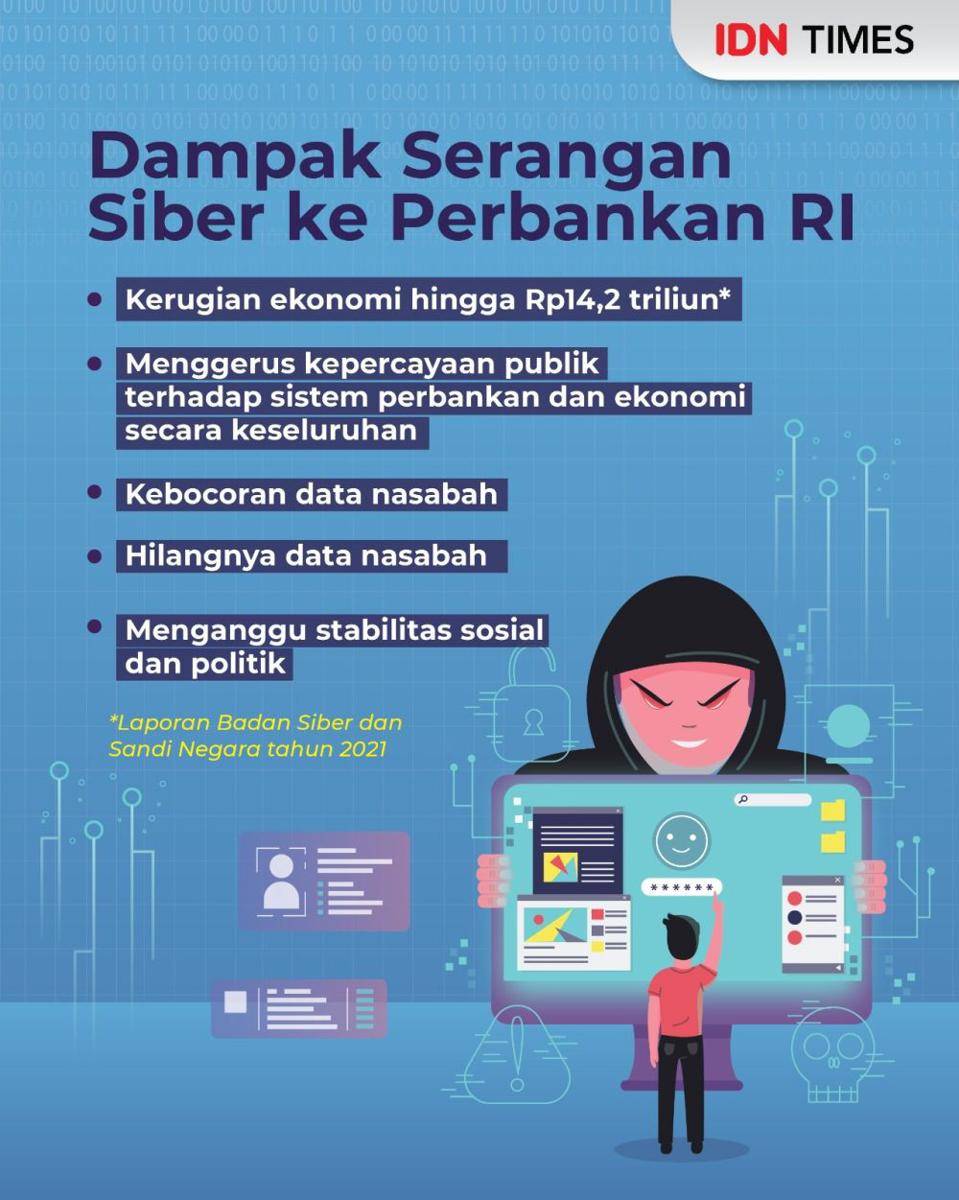
Dampak serangan siber terhadap sistem perbankan di RI (IDN Times/Aditya Pratama) Sektor jasa keuangan mencatat rata rata biaya kebocoran data tertinggi di ASEAN sebesar 6,53 juta dolar AS, dibandingkan rata rata ASEAN secara keseluruhan sebesar 4,12 juta dolar AS. Salah satu penyebabnya adalah tingginya nilai data yang dikelola industri keuangan. Kredensial akun, riwayat transaksi, personally identifiable information (PII), hingga data biometrik merupakan informasi bernilai bagi pelaku ancaman.
Namun, faktor risikonya tidak berhenti pada nilai data. Infrastruktur perbankan saat ini juga memiliki tingkat keterhubungan yang tinggi. Sistem core banking, infrastruktur pembayaran, integrasi dengan fintech, hingga Application Programming Interface (API) open banking saling terhubung, sehingga insiden pada satu titik dapat dengan cepat berdampak lebih luas.
Dalam riset IBM, serangan terhadap rantai pasok, ketika mitra bisnis menjadi titik masuk bagi pelaku ancaman, menjadi faktor terbesar yang meningkatkan biaya kebocoran data.
Secara global, 62 persen kebocoran data yang melibatkan serangan berbasis AI terjadi pada sektor-sektor kritis, dengan layanan keuangan mencatat konsentrasi tertinggi. Ketika operasional institusi keuangan terganggu, dampaknya dapat meluas ke keuangan konsumen maupun sistem pembayaran. Di ASEAN, seiring pesatnya adopsi pembayaran digital, risiko sistemik tersebut juga terus meningkat.
3. Kesenjangan enkripsi masih menjadi tantangan
ilustrasi serangan siber gambar bumi dan lalu lintas jaringan (istockphoto/DKosig) Studi IBM menemukan hanya 29 persen organisasi melaporkan bahwa data sensitif mereka telah dienkripsi, baik saat tersimpan maupun saat ditransmisikan, ketika insiden kebocoran terjadi.
Salah satu tantangannya berasal dari sistem lama. Banyak bank, khususnya di sektor perbankan regional, masih menggunakan sistem inti yang dikembangkan sebelum enkripsi data tersimpan menjadi persyaratan standar. Melakukan penyesuaian terhadap sistem tersebut dapat mengganggu operasional dan membutuhkan biaya besar, sehingga implementasinya kerap ditunda.
Di saat yang sama, data organisasi kini tersebar di berbagai lingkungan teknologi. Riset menunjukkan 30 persen kebocoran data melibatkan data on-premises, 23 persen melibatkan public cloud, dan 20 persen melibatkan private cloud.
Ketika organisasi menyimpan data di beberapa lingkungan tersebut sekaligus, penerapan kebijakan enkripsi yang konsisten menjadi tantangan tersendiri. Kesenjangan juga dapat terjadi antara kebijakan yang telah ditetapkan dan penerapannya, terutama pada shadow data serta lokasi penyimpanan data yang tidak standar.
4. AI juga dapat membantu organisasi merespons insiden lebih cepat
Ilustrasi serangan siber (pexels.com/Tima Miroshnichenko) Teknologi AI yang digunakan untuk mempercepat serangan juga dapat dimanfaatkan untuk memperkuat pertahanan. Secara global, organisasi yang menggunakan AI dan otomatisasi keamanan secara luas mampu menangani kebocoran data 65 hari lebih cepat dan menghemat rata-rata 1,93 juta dolar AS. Di ASEAN, perbedaan waktu penanganannya bahkan mencapai 123 hari.
Bahkan organisasi dengan tingkat adopsi AI yang masih terbatas dapat menghemat sekitar 880 ribu dolar AS dibandingkan organisasi yang belum menggunakan AI dalam operasi keamanannya.
Namun, penggunaan AI saja tidak otomatis meningkatkan ketahanan siber. Organisasi membutuhkan visibilitas menyeluruh terhadap lingkungan teknologi, tim keamanan yang mampu menindaklanjuti temuan AI secara cepat dan tepat, serta integrasi AI ke dalam alur kerja keamanan mulai dari triase, deteksi, investigasi, hingga respons.
Artinya, ketika AI memungkinkan serangan bergerak semakin cepat, teknologi yang sama dapat membantu organisasi memperpendek waktu antara munculnya aktivitas mencurigakan, deteksi, dan tindakan pengamanan.
5. Investasi keamanan perlu bergerak dari reaktif menjadi proaktif
IBM Security Expert, Chris Hockings (Dok. IBM) Studi IBM menemukan 71 persen organisasi di ASEAN berencana meningkatkan investasi keamanan dan tata kelola setelah mengalami kebocoran data. Namun, kesadaran untuk mengantisipasi risiko lebih awal juga mulai terlihat. Setelah memahami kemampuan terbaru dari model frontier AI, proporsi organisasi yang berencana meningkatkan belanja keamanan naik dari 64 persen menjadi 85 persen.
“Organisasi dengan hasil terbaik, yaitu waktu penanganan insiden yang lebih singkat dan kerugian kebocoran yang lebih rendah, umumnya telah berinvestasi lebih awal pada DevSecOps, Identity and Access Management (IAM), enkripsi, serta deteksi berbasis AI sebelum teknologi tersebut benar-benar dibutuhkan dalam situasi krisis,” ujar Chris.
Bagi industri perbankan, temuan ini menegaskan bahwa ketahanan siber tidak dapat dibangun setelah insiden terjadi. Investasi pada identitas, data, pengembangan aplikasi, dan deteksi berbasis AI perlu menjadi bagian dari fondasi operasional sejak awal.
Dengan demikian, kesiapan bank kini diukur lewat seberapa cepat mereka merespons serangan, tetapi lebih dari itu, juga dari seberapa kuat perlindungan telah dibangun sebelum serangan tersebut terjadi.